Ciberataque a Renfe y Adif: la IA encuentra una grieta y filtra 500 GB de datos
Adif y Renfe sufren un masivo ciberataque ejecutado con inteligencia artificial que ha expuesto 500 GB de datos de clientes sin afectar al servicio de trenes.
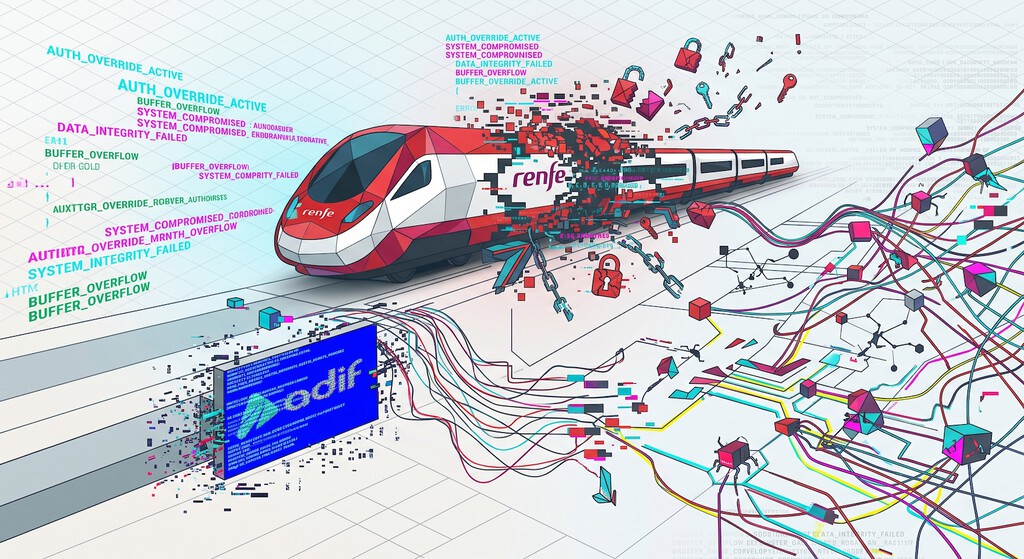
Si entraste a la web de Adif y te encontraste con un adorable gatito negro en lugar de la información habitual, no se trataba de una simpática broma. Las dos grandes empresas públicas de nuestro sistema ferroviario, Adif y Renfe, han sido víctimas de un ciberataque masivo que ha dejado al descubierto 500 GB de datos privados de sus clientes, tal y como ha adelantado El Mundo.
Ante semejante filtración, ambas compañías han activado rápidamente sus protocolos de emergencia y han notificado el ataque a las autoridades competentes. La parte positiva dentro de este estropicio es que el servicio de trenes no se ha visto afectado en ningún momento, por lo que la operativa de transporte ha continuado con total normalidad.
Sin embargo, lo que convierte a este hackeo en algo insólito dentro de la administración del Estado es que los atacantes han utilizado inteligencia artificial para ejecutarlo. Según los detalles conocidos, la IA se dedicó a rastrear la web de Adif en busca de vulnerabilidades hasta dar con una puerta trasera. Una vez localizada la brecha, el grupo criminal —cuya identidad sigue siendo desconocida— saltó a la nube de Adif para, posteriormente, acceder a la web de Renfe.
Este incidente pone sobre la mesa la fragilidad de las infraestructuras críticas y confirma lo que la industria tecnológica llevaba semanas y meses advirtiendo: el peligro real de una nueva ola de ciberataques automatizados mediante IA. Se abre así un escenario complejo donde la seguridad institucional debe adaptarse a amenazas mucho más ágiles y sofisticadas.
¿Cómo crees que deberían protegerse las infraestructuras públicas ante ciberataques diseñados por inteligencia artificial? ¡Te leemos en los comentarios para debatir en la comunidad de BeersStorming!
Fuente original: Xataka