Ciberseguridad sanitaria: cómo blindar hospitales y farmacéuticas en la era de la IA
La prevención, coordinación y regulación se consolidan como las claves indispensables para proteger el sector sanitario y farmacéutico ante las amenazas digitales.
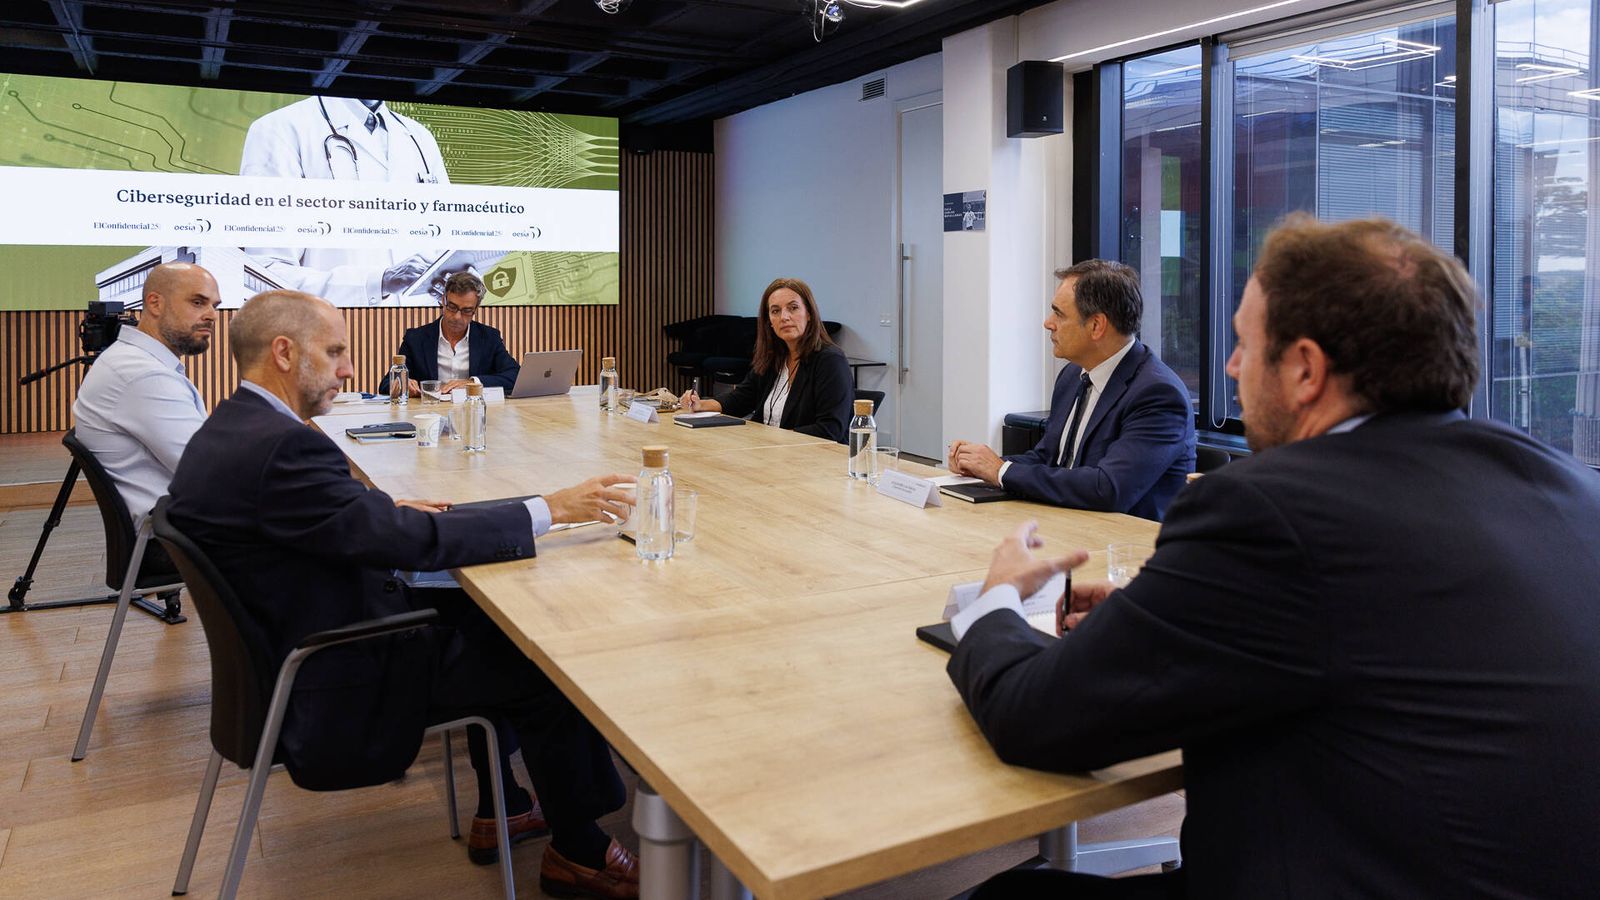
En plena era de la inteligencia artificial, el sector sanitario y farmacéutico se enfrenta a un escenario de amenazas digitales cada vez más sofisticado. Proteger las infraestructuras médicas y los datos de los pacientes se ha convertido en una tarea crítica en la que no hay margen para bajar la guardia.
Para poner freno a estos riesgos, medidas como la segmentación de redes y el control de acceso resultan fundamentales. La segmentación de redes funciona de forma parecida a colocar compartimentos estancos en un barco: si se produce una brecha en una zona concreta, el problema se aísla para que el resto del sistema pueda seguir funcionando con seguridad.
El control de acceso, por su parte, actúa como un filtro riguroso que garantiza que solo las personas autorizadas puedan consultar o gestionar la información confidencial. De esta forma, se limita el alcance de cualquier posible intrusión en los entornos informáticos del ámbito de la salud.
Además del despliegue técnico, los expertos del sector coinciden de forma unánime en que la estrategia debe sustentarse en tres pilares imprescindibles: la prevención proactiva, la coordinación entre los diferentes actores involucrados y el cumplimiento de una regulación adecuada.
Frenar los ciberataques en la industria farmacéutica y sanitaria requiere combinar tecnología avanzada con alianzas sólidas y marcos legales claros. Y a vosotros, ¿qué medida os parece más determinante para garantizar nuestra ciberseguridad médica? ¡Esperamos vuestros comentarios en la comunidad BeersStorming!
Fuente original: Teknautas — El Confidencial