La UCO detiene a un menor de 16 años como presunto líder del grupo hacker KillSec
El Departamento de Cibercrimen de la UCO arresta en Alicante al supuesto administrador de KillSec, grupo detrás de 1.000 ciberataques.
Parece de película, pero ha ocurrido en la provincia de Alicante. El Departamento de Cibercrimen de la Unidad Central Operativa (UCO) de la Guardia Civil ha identificado y arrestado a un chico rumano de 16 años como presunto administrador de KillSec. Hablamos de una banda centrada en el cibercrimen mediante ransomware, un tipo de software malicioso que actúa como un candado digital en los sistemas de la víctima para exigir un pago a cambio de liberarlos.
Las cifras que manejaba este grupo no son precisamente pequeñas. Según los investigadores, los miembros de KillSec habrían llevado a cabo más de 1.000 ciberataques en todo el mundo, de los cuales unos 500 habrían tenido éxito contra más de 280 víctimas. Algunas de las entidades afectadas llegaron a pagar rescates cercanos a los 500.000 euros en criptomonedas.
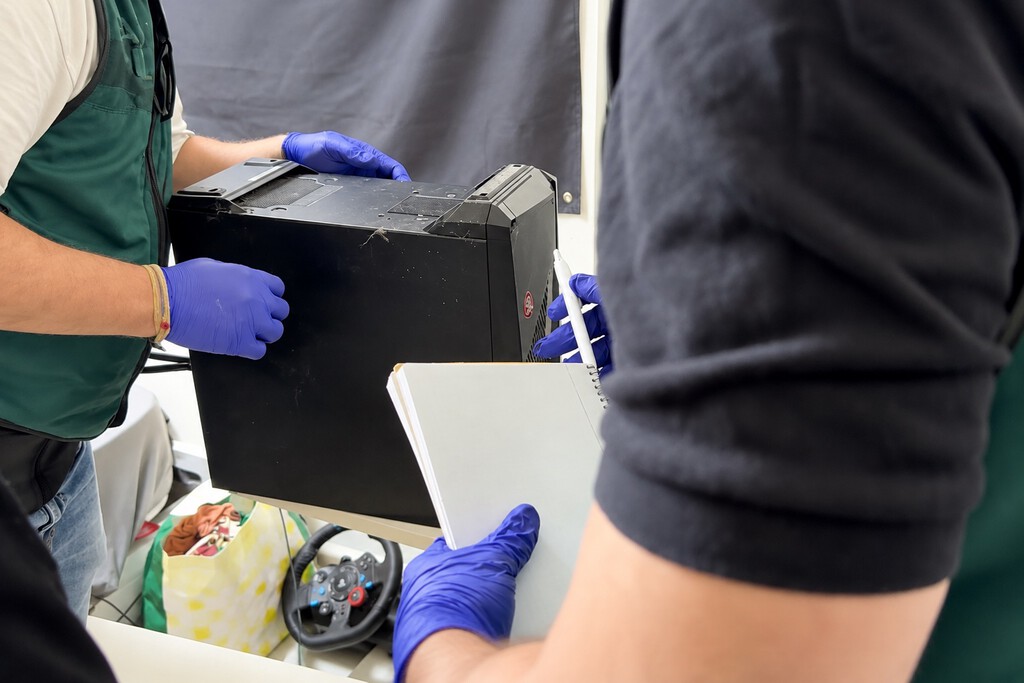
Lo llamativo del caso es que los agentes llegaron hasta este adolescente tras analizar una imagen de perfil. Durante las inspecciones a una vivienda y a la oficina de un hotel de la zona, las fuerzas de seguridad intervinieron ordenadores, teléfonos móviles y carteras de criptoactivos. Asimismo, una mujer ha quedado como investigada por su presunta implicación en los hechos.
Todo este despliegue forma parte de la Operación Rotoma, iniciada en 2025. La investigación cogió impulso gracias a la cooperación con la oficina del FBI en San Juan de Puerto Rico, que buscaba a integrantes de KillSec con residencia en España, y a las pesquisas de los Mossos d’Esquadra tras un ataque sufrido por la entidad pública catalana Infraestructures.cat.
Desde luego, el ámbito de la ciberseguridad no deja de darnos sorpresas con casos tan precoces como este. ¿Qué os parece en la comunidad BeersStorming este tipo de investigaciones a bandas de ransomware? ¡Esperamos vuestros comentarios!
Fuente original: Genbeta